 P3T
PHP 취약점 패치 4일 전 공격 시도, 무엇부터 확인할까요
PHP의 치명적 결함 두 건(PHP2Shell)에 대해 아마존이 패치 배포 나흘 전부터 공격 시도가 있었다고 밝혔고, 해결 버전이 나와 있어 PHP 버전부터 확인하면 됩니다.
서버를 원격으로 조종할 수 있는 PHP 결함 두 건이 나왔습니다. 아마존은 패치가 나오기 나흘 전부터 공격 시도가 있었다고 밝혔습니다.
무엇이 바뀌었나
PHP에서 로그인 없이 서버에 명령을 실행할 수 있는 치명적 결함 두 건, 이른바 PHP2Shell이 공개됐습니다. 웹 요청을 처리하는 PHP-FPM, 아파치 mod_php, php-cgi, FrankenPHP, LiteSpeed 설치가 모두 해당합니다1.
블리핑컴퓨터는 아마존 보안 연구진의 말을 인용해, 패치가 나오기 나흘 전인 10월 17일에 첫 공격 시도가 있었다고 보도했습니다2.
언제부터, 누구에게
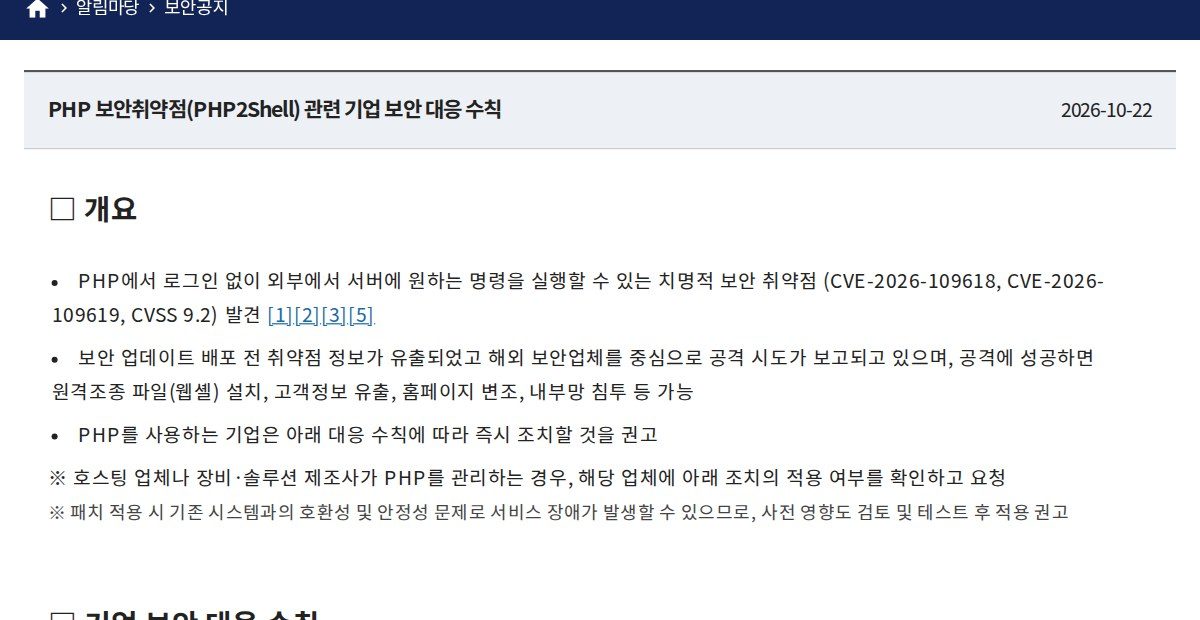
해결 버전은 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35입니다3. 한국인터넷진흥원 보호나라도 같은 버전을 안내했습니다.
확인된 것
이 결함은 오픈AI와 구글의 AI 모델의 도움으로 10년 넘게 발견되지 않다가 드러났습니다4.
아직 확인되지 않은 것
공격이 실제로 성공해 침해된 서버가 몇 곳인지는 인용한 보도에 나오지 않았습니다. 공격자가 공개 전에 결함 정보를 어떻게 얻었는지도 정해지지 않았습니다.
이어 읽을 인사이트
「해킹 사고 23건, AI 사용이 확인된 곳은 몇 곳일까」를 이어 읽으면, 이번 PHP 사건처럼 AI가 언급된 해킹이 어떤 문서로 확인됐는지 나눠 볼 수 있습니다.
출처
각주 4개
본문의 각주 번호는 아래 항목과 1:1 로 대응합니다. 정량 주장은 가능한 경우 둘 이상의 출처로 대조했고, 인용문은 원문에서 직접 확인한 것만 실었습니다.
- PHP2Shell 두 결함은 인증 없이 악용되는 원격 코드 실행 결함이며, 웹 요청을 처리하는 PHP-FPM, 아파치 mod_php, php-cgi, FrankenPHP, LiteSpeed 설치에 영향을 준다.The two unauthenticated RCE flaws were discovered by Calif, OpenAI, and Wiz security researchers, and affect all PHP installations that serve web requests, including PHP-FPM, Apache with mod_php, php-cgi, FrankenPHP, and LiteSpeed.https://bleepingcomputer.com/news/security/php-ships-emergency-patches-for-critical-php2shell-flaws확인 2026-10-23↩
- 블리핑컴퓨터는 아마존 보안 연구진의 말을 인용해 첫 악용 시도가 패치 나흘 전인 10월 17일 토요일에 시작됐다고 보도했다.According to Amazon, the first exploitation attempts began on Saturday, October 17 (four days before the PHP2Shell patches were released)https://bleepingcomputer.com/news/security/amazon-says-php2shell-exploitation-began-4-days-before-patches확인 2026-10-23↩
- PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35가 해결 버전이다.해결 버전: PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 이상https://boho.or.kr/kr/bbs/view.do?searchCnd=&bbsId=B0000133&searchWrd=&menuNo=205020&pageIndex=1&categoryCode=&nttId=72230확인 2026-10-23Admins should install PHP 8.5.12, 8.4.27, 8.3.36, or 8.2.35 as soon as possible on servers running PHP 8.xhttps://bleepingcomputer.com/news/security/php-ships-emergency-patches-for-critical-php2shell-flaws확인 2026-10-23↩
- 아르스 테크니카는 이 결함이 오픈AI와 구글 모델의 도움으로, 10년 넘게 발견되지 않다가 드러났다고 보도했다.The vast impact of the bugs, uncovered with the help of OpenAI and Google models after being undetected for more than a decade, highlights the ability of AI to upend cybersecurity.https://arstechnica.com/security/2026/10/hackers-got-a-four-day-head-start-on-epic-php2shell-vulnerability확인 2026-10-23↩