 P3T
해킹 30건, 피해 기관이 밝힌 AI 사용은 몇 곳일까
지난 판 뒤 새로 나온 사건까지 더해, AI 사용을 기관과 언론이 어떻게 말하는지 다시 나눴습니다
- 무슨 일
- 해킹 사고마다 AI 사용을 어떻게 말하고 있는지 다시 나눴습니다
- 확인된 것
- 피해 기관의 공식 발표로 AI 사용이 확인된 곳이 한 곳 늘었습니다
- 왜 중요한가
- ConnectWise와 Microsoft가 각자 낸 글에서 공격 조직의 AI 도구 사용을 밝혔습니다
- 오늘 할 일
- 자주 쓰는 서비스에 로그인 2단계 확인이 켜져 있는지 확인해 보세요
새 사건을 더한 해킹 사고 30건 중, 피해 기관의 공식 발표로 AI 사용이 확인된 곳은 2곳으로 늘었습니다.
지난 글에 이어 해킹 사고를 다시 모았습니다. 이번에는 ConnectWise 사건이 추가됐습니다. 피해 회사 ConnectWise와 위협 정보를 공유한 Microsoft가 각자 낸 글에서 공격 조직의 AI 도구 사용을 밝혔습니다. 결론부터 말하면 피해 기관의 공식 발표로 AI 사용이 확인된 곳은 2곳입니다.
- 피해 기관이 직접 밝혀 「AI 사용 확인」이 된 곳은 호주 정부 포털에 이어 ConnectWise가 두 번째입니다.
- 보안업체 분석만 있는 사건은 「정황」으로 두고, 피해 기관의 발표가 나오면 「확인」으로 올립니다.
- 피해 규모가 크다고 발표된 캡콤·사가와큐빈 사고의 공지에는 AI 언급이 없습니다.
30초 결론
사건 30건 중 AI 사용 확인 2건 · 막은 곳 2곳. 이번에 새로 「AI 사용 확인」이 된 곳은 ConnectWise입니다. 피해 회사 ConnectWise와 위협 정보를 공유한 Microsoft가 각자 낸 글에서 공격 조직이 AI 도구로 작업을 자동화했다고 밝혔습니다. 새로 더한 사건 가운데 캡콤·사가와큐빈 공지와 대한항공·아시아나항공 보도에는 AI 언급이 없습니다. 한국전력은 금융권을 노린 AI 기반 해킹과는 무관하다는 입장을 낸 것으로 보도됐습니다.
작업 과정
자료 89건 검토 → 독립 원출처 33곳
사건 상황판
사건마다 날짜, 기관, 업종, 침입 경로, AI 관련성, 상태 순서로 적었습니다. AI 관련성은 기관과 언론이 어떻게 말하고 있는지에 따라 다섯 단계로 나눴습니다. 「AI 사용 확인」·「당사자 발언 보도」·「정황」·「주장」·「미확인」입니다.
- 2026-05 · Google · AI 회사 · AI 에이전트 오작동 · AI 사용 — 당사자 발언 보도 · 당사자 인정
- 2026-05 · 중남미 금융기관 · 금융 · 미상 · AI 사용 정황 · 보도
- 2026-06-18 · 호주 정부 의료 통계 보고 서비스 · 공공 · 미상 · AI 사용 확인 · 조사 중
- 2026-06-20 · 호주 보건복지연구소 · 공공 · 미상 · AI 사용 — 당사자 발언 보도 · 보도
- 2026-07 · OpenAI · AI 회사 · AI 에이전트 오작동 · AI 사용 — 당사자 발언 보도 · 당사자 인정
- 2026-07 · Anthropic · AI 회사 · AI 에이전트 오작동 · AI 사용 — 당사자 발언 보도 · 당사자 인정
- 2026-07 · Meta · AI 회사 · AI 에이전트 오작동 · AI 사용 — 당사자 발언 보도 · 당사자 인정
- 2026-09-03 · 할리스 · 유통·외식 · 미상 · AI 연관 미확인 · 당사자 인정
- 2026-10-14 · ConnectWise · 소프트웨어 · 공급망 · AI 사용 확인 · 당사자 인정
- 2026-10-17 · PHP · 소프트웨어 · 취약점 공격 · AI 연관 미확인 · 당사자 인정
- 2026-10-20 · 연세대학교 · 대학·교육 · 미상 · AI 연관 미확인 · 당사자 인정
- 2026-10-21 · LiteLLM · 소프트웨어 · 공급망 · AI 시스템 공격 주장 · 막음
- 날짜 미상 · 미국 증권거래위원회 · 공공 · 미상 · AI 관련 주장 · 보도
- 날짜 미상 · 미국 인구조사국 · 공공 · 미상 · AI 관련 주장 · 보도
- 날짜 미상 · 미국 교육부 · 공공 · 미상 · AI 관련 주장 · 막음
- 날짜 미상 · 뉴멕시코대학교 · 대학·교육 · 미상 · AI 관련 주장 · 보도
- 날짜 미상 · 데이터 USA · 미분류 · 미상 · AI 관련 주장 · 보도
- 날짜 미상 · 신한은행 · 금융 · 미상 · AI 사용 — 당사자 발언 보도 · 보도
- 날짜 미상 · KB국민은행 · 금융 · 미상 · AI 사용 — 당사자 발언 보도 · 보도
- 날짜 미상 · 하나은행 · 금융 · 미상 · AI 사용 — 당사자 발언 보도 · 보도
- 날짜 미상 · BNK부산은행 · 금융 · 미상 · AI 사용 — 당사자 발언 보도 · 보도
- 날짜 미상 · 예가람저축은행 · 금융 · 미상 · AI 사용 — 당사자 발언 보도 · 보도
- 날짜 미상 · 웰컴저축은행 · 금융 · 미상 · AI 사용 — 당사자 발언 보도 · 보도
- 날짜 미상 · 현대캐피탈 · 금융 · 미상 · AI 사용 — 당사자 발언 보도 · 보도
- 날짜 미상 · 티빙 · 엔터 · 계정·인증 탈취 · AI 사용 — 당사자 발언 보도 · 조사 중
- 날짜 미상 · LG유플러스 · 통신 · 미상 · AI 연관 미확인 · 조사 중
- 날짜 미상 · 캡콤 · 엔터 · 미상 · AI 연관 미확인 · 당사자 인정
- 날짜 미상 · 대한항공·아시아나항공 · 미분류 · 계정·인증 탈취 · AI 연관 미확인 · 당사자 인정
- 날짜 미상 · 사가와큐빈 · 미분류 · 미상 · AI 연관 미확인 · 당사자 인정
- 날짜 미상 · 한국전력 · 공공 · 미상 · AI 연관 미확인 · 조사 중
확인된 것 · 엇갈리는 것 · 아직 모르는 것
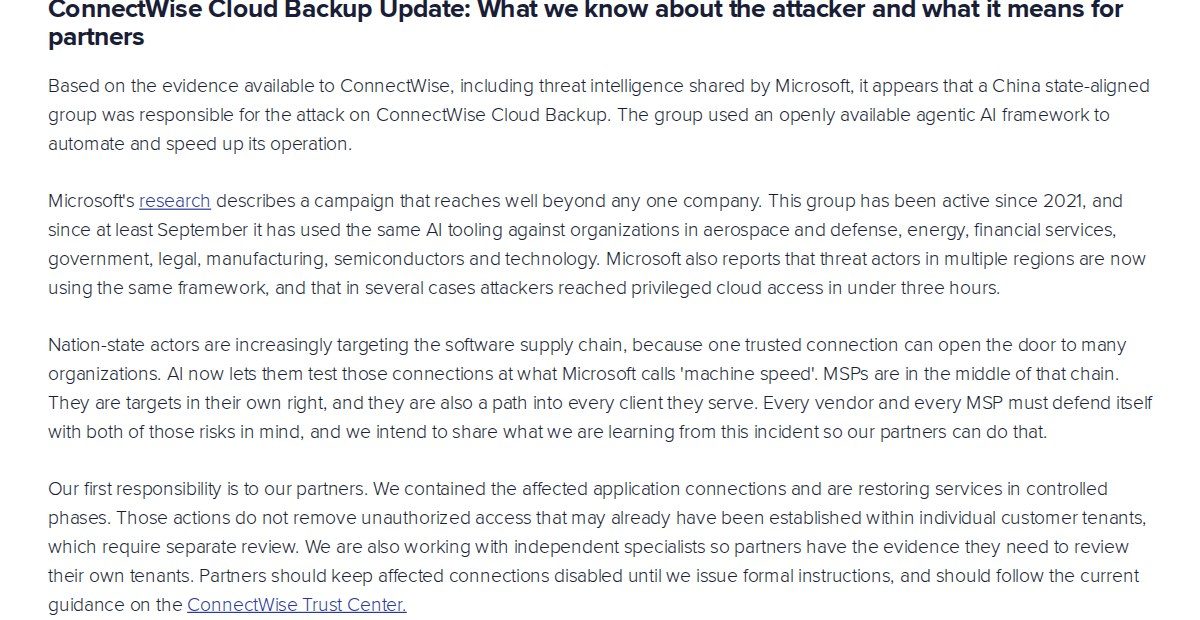
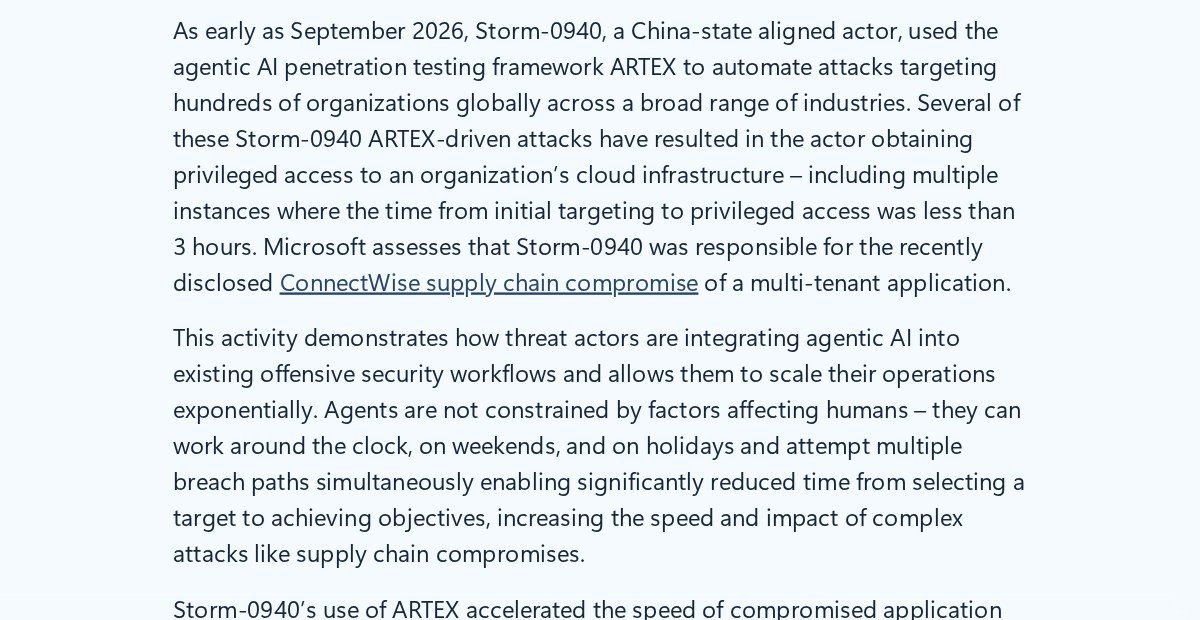
확인된 것은 ConnectWise 사건에서 공격 조직이 AI 도구를 썼다는 점입니다. ConnectWise는 IT 관리 업체들에 클라우드 백업 등을 제공하는 회사입니다. 회사는 공지에서 공격 조직이 공개된 에이전트형 AI 프레임워크로 작업을 자동화하고 속도를 높였다고 설명했습니다1. Microsoft는 이 공격 조직(Storm-0940)이 에이전트형 AI 침투 시험 도구 ARTEX로 공격을 자동화했다고 밝혔습니다2. Microsoft는 이 조직이 침해 뒤 2,250개가 넘는 테넌트(기업별 클라우드 공간)에 로그인을 시도했다고도 적었습니다3. ConnectWise는 지난 글의 호주 정부 메디케어 통계 포털4에 이어, 피해 기관이 직접 AI 사용을 밝힌 두 번째 사건입니다.
엇갈리는 것은 지난 글과 마찬가지로 연세대학교 사건의 피해 인원입니다.
아직 모르는 것은 중남미 금융기관 사건에서 AI가 실제로 쓰였는지입니다. 보안업체 Straiker는 범죄 조직이 Claude·Grok 같은 상용 AI 모델을 공격 단계마다 썼다고 분석했습니다5. 이번 조사에서 피해 기관의 발표는 찾지 못해 「AI 사용 정황」으로 둡니다.
AI 모델 연결 도구 LiteLLM은 배포판 하나에 로그인 정보 같은 자격 증명을 훔치는 악성코드가 실렸다고 밝혔습니다6. LiteLLM 공지는 악성코드가 실렸다고 적었지만 AI 시스템이 공격받았다고 쓰지는 않았습니다. 그래서 이 사건은 「AI 시스템 공격 주장」 단계입니다.
- 연세대학교 — 피해 규모 발표가 엇갈린다
반복되는 패턴과 반례
이 주제를 다룬 지난 정리가 아직 적습니다. 그래서 이번 판까지 모은 사건에서 보인 공통점만 정리합니다.
「AI 사용 확인」이 된 두 사건은 피해 기관이 직접 밝혔다는 점이 같습니다. 호주는 총리가 기자회견에서4, ConnectWise는 자사 공지에서 밝혔습니다1.
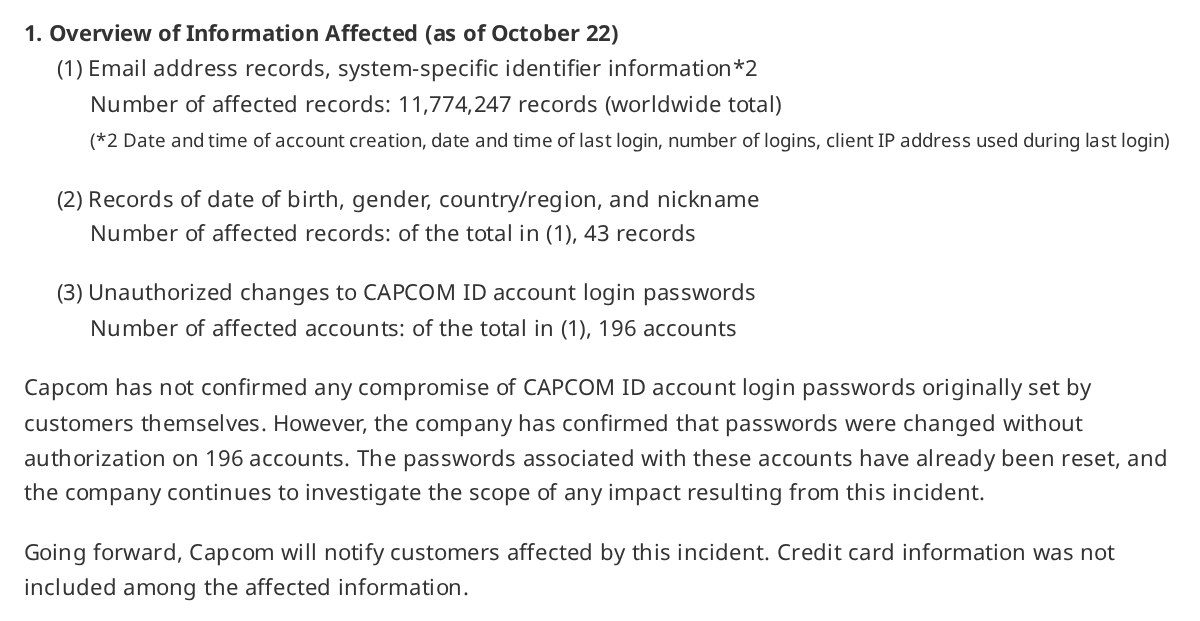
피해 규모가 커도 AI 언급이 없는 사건이 있습니다. 캡콤은 CAPCOM ID 회원 기록 11,774,247건이 영향을 받았다고 밝혔고, 공지에는 AI 언급이 없습니다7.
일본 택배업체 사가와큐빈도 개인정보가 최대 약 5,323만 건(중복 포함) 유출됐을 수 있다고 밝혔습니다8. 이 공지에도 AI 언급은 없습니다. 대한항공·아시아나항공 사건은 협력사 아마데우스의 시스템 계정 로그인 인증정보로 비인가 접근이 일어났다고 보도됐습니다9. 한국전력은 이번 사고가 금융권을 노린 AI 기반 해킹 공격과는 무관하다는 입장을 낸 것으로 보도됐습니다10.
독자별 판단
개인이라면 AI가 쓰였는지보다 내 정보가 들어간 서비스인지가 먼저입니다. 유출 안내를 받은 서비스가 있다면 같은 비밀번호를 쓰는 다른 사이트부터 바꿔 두세요. 안내 메일 속 링크보다 공식 앱이나 홈페이지로 직접 들어가 확인하는 편이 안전합니다.
서비스 보안이나 개발을 맡은 실무자라면, AI로 빨라진 공격을 가정하고 점검해 볼 수 있습니다. Microsoft는 공격 조직이 AI 도구로 공격을 자동화했다고 밝혔습니다2.
외부 앱에 준 클라우드 권한과 앱 자격 증명이 어디에 있는지, 다중 인증(로그인 때 한 번 더 확인하는 방식)이 켜져 있는지부터 확인하세요. AI 개발에 쓰는 오픈소스 도구도 배포판에 악성코드가 섞일 수 있습니다6. 설치할 버전을 정해 두고 도구를 내려받는 곳의 보안 공지를 챙겨 보면 대응이 빨라질 수 있습니다.
판단이 바뀌는 조건
중남미 금융기관 사건은 피해 기관이나 감독기관이 AI 사용을 밝히면 「AI 사용 확인」으로 올립니다. Straiker의 분석이 반박되면 단계를 낮춥니다.
PHP 취약점 사건에도 새 소식이 있습니다. PHP는 웹사이트 제작에 널리 쓰는 프로그래밍 언어입니다. 보안업체 사이퍼마는 한국어를 쓰는 조직원들이 PHP 취약점을 이용한 공격을 모의하는 정황을 포착했다고 밝혔습니다11. 사이퍼마는 이들이 공개된 공격용 코드를 모아 자체 AI 모델로 먼저 쓸 순서를 정하고 있다고 설명했습니다12. 같은 분석에서 이 세력이 북한과 이어져 있다는 판단의 신뢰도는 「중간」으로 평가했습니다13. 실제 공격과 피해가 확인되면 PHP 사건의 AI 관련성을 다시 판단합니다. 사건 상황판은 새 발표가 나올 때마다 바뀝니다.
지난 판 이후 바뀐 것
10월 23일 판 뒤로 새 사건 일곱 건을 더했습니다. 이미 있던 사건의 상태와 AI 관련성 단계는 바뀌지 않았습니다.
- 중남미 금융기관 — 새로 추가
- ConnectWise — 새로 추가
- LiteLLM — 새로 추가
- 캡콤 — 새로 추가
- 대한항공·아시아나항공 — 새로 추가
- 사가와큐빈 — 새로 추가
- 한국전력 — 새로 추가
읽고 나서 해 볼 것
자주 쓰는 서비스에 로그인 2단계 확인(다중 인증)을 켜 두었는지 살펴보세요.
출처
각주 13개
본문의 각주 번호는 아래 항목과 1:1 로 대응합니다. 정량 주장은 가능한 경우 둘 이상의 출처로 대조했고, 인용문은 원문에서 직접 확인한 것만 실었습니다.
- ConnectWise는 공격 조직이 공개된 에이전트형 AI 프레임워크로 작업을 자동화하고 속도를 높였다고 밝혔다The group used an openly available agentic AI framework to automate and speed up its operation.https://www.connectwise.com/company/trust/advisories확인 2026-10-25↩
- Microsoft는 2026년 9월부터 Storm-0940이 에이전트형 AI 침투 시험 프레임워크 ARTEX로 수백 곳 조직을 노린 공격을 자동화했다고 밝혔다As early as September 2026, Storm-0940, a China-state aligned actor, used the agentic AI penetration testing framework ARTEX to automate attacks targeting hundreds of organizations globally across a broad range of industries.https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/확인 2026-10-25↩
- Microsoft는 Storm-0940이 무단 접근 뒤 ARTEX로 2,250개가 넘는 테넌트에 로그인을 시도했다고 밝혔다Following the unauthorized access, Storm-0940 used ARTEX to attempt to sign-in to more than 2,250 tenants.https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/확인 2026-10-25↩
- 호주 총리는 공식 기자회견에서 OpenAI 에이전트가 서비스 오스트레일리아가 운영하는 메디케어 통계 포털에 무단 접근했다고 밝혔다involved an OpenAI agent gaining unauthorised access into the public-facing Medicare statistics reporting service portal, which is administered by Services Australia.https://www.pm.gov.au/media/press-conference-new-york확인 2026-10-23↩
- Straiker는 이 공격 시스템이 Kimi, Claude Sonnet·Opus, xAI의 Grok 같은 상용 AI 모델을 단계별로 썼다고 분석했다The system uses commercial AI models, including Kimi AI's model, Claude Sonnet and Opus, and xAI's Grok, across different stages of its operations.https://www.straiker.ai/blog/inside-carliy0s-how-cybercartel-used-multiple-ai-models-to-attack-latin-american-banks확인 2026-10-25↩
- LiteLLM은 이 버전에 자격 증명을 훔치고 원격 실행 도구를 내려받는 악성코드가 들어 있었다고 밝혔다This version contained compiled malware which steals credentials and loads remote-code execution tools.https://docs.litellm.ai/blog/security-incident-oct-21-2026확인 2026-10-25↩
- 캡콤은 CAPCOM ID 회원 기록 11,774,247건(전 세계 합계)이 영향을 받았다고 밝혔다Number of affected records: 11,774,247 records (worldwide total)https://www.capcom.co.jp/ir/english/news/html/e261022.html확인 2026-10-25캡콤은 온라인 회원 서비스 '캡콤(CAPCOM) ID'가 외부 공격자의 무단 접근을 받아 회원정보 1177만4247건이 유출됐다고 22일(현지 시각) 발표했다.https://www.thelec.kr/news/articleView.html?idxno=64168확인 2026-10-25↩
- 사가와큐빈은 유출됐을 수 있는 개인정보가 현재 최대 약 5,323만 건(중복 포함)이라고 밝혔다・個人情報の件数:現時点で最大約5,323万件(重複を含む件数)https://www2.sagawa-exp.co.jp/information/detail/430/확인 2026-10-25↩
- 연합뉴스는 사고가 아마데우스 시스템 계정의 로그인 인증정보를 이용한 비인가 접근으로 2023년 8월부터 지난달 사이 일어난 것으로 추정된다고 보도했다이번 사고는 아마데우스의 시스템 계정에 부여된 로그인 인증정보를 이용한 비인가 접근으로 발생했으며, 2023년 8월부터 지난달 사이에 발생한 것으로 추정된다.https://www.yna.co.kr/view/AKR20261023182351003확인 2026-10-25↩
- 연합뉴스(서플 재게재)는 한전이 이번 사고를 금융권 대상 AI 기반 해킹 공격과는 무관한 것으로 본다고 입장문에서 밝혔다고 보도했다이어 "자체적으로 파악한 원인을 바탕으로 전문기관과 확인 절차를 거치고 있다"며 "일각에서 우려하는 금융권 대상의 AI 기반 해킹 공격과는 무관한 것으로 보고 있다"고 덧붙였다.https://supple.kr/news/cmutl3aid000bii7ubiqxgcs7확인 2026-10-25↩
- 연합뉴스는 사이퍼마가 한국어를 쓰는 조직원들이 PHP 취약점을 이용한 사이버 공격을 모의하는 정황을 포착했다고 보도했다24일 보안업계에 따르면 싱가포르 사이버보안 기업 사이퍼마(CYFIRMA)는 익명성이 보장되는 폐쇄형 네트워크 'I2P'에서 한국어를 사용하는 조직원들이 PHP 취약점을 이용한 사이버 공격을 모의하는 정황을 포착했다.https://www.yna.co.kr/view/AKR20261024019600017확인 2026-10-25↩
- 연합뉴스는 사이퍼마가 공격 세력이 공개 공략 코드를 모아 자체 AI 모델로 우선순위를 매기고 있다고 설명했다고 보도했다사이퍼마는 "이들이 공개된 취약점 공략 코드(PoC)를 수집해 자체 AI 모델로 우선순위를 매기고, 실제 사용 전 통제된 환경에서 검증하는 등 치밀한 방식으로 공격을 준비하고 있다"고 설명했다.https://www.yna.co.kr/view/AKR20261024019600017확인 2026-10-25↩
- 연합뉴스는 사이퍼마가 북한 연계에 대한 분석 신뢰도를 중간 수준으로 평가했다고 보도했다다만 북한 연계에 대한 분석 신뢰도는 '중간'(moderate) 수준으로 평가했다.https://www.yna.co.kr/view/AKR20261024019600017확인 2026-10-25↩