 P3T
메타뮤즈, 1위 앱에 내 권한을 맡겨도 될까요
앱스토어 1위인 뮤즈에서 맥용 보안 구멍과 사람 상담원 시험이 확인됐습니다
- 무슨 일
- 메타 뮤즈는 앱스토어 1위지만 맥용 보안 구멍이 공개됐습니다.
- 확인된 것
- 구멍은 원격이 아닌 로컬 공격이고 메타가 핫픽스를 냈습니다.
- 왜 중요한가
- 위험의 크기는 메타와 발견자의 평가가 다릅니다.
- 오늘 할 일
- 연결 앱을 줄이고 확인 창을 읽고 최신 버전을 씁니다.
앱스토어 1위 메타 뮤즈는 보안 구멍과 사람 상담원을 통한 시험이 드러났지만, 연결 앱과 접근 범위는 맡기기 전에 직접 고를 수 있습니다.
메타뮤즈를 깔아도 되는지에 지금 줄 수 있는 답은 「접근 범위를 직접 좁히면 쓸 만하다」까지입니다. 메타는 앱 연결과 접근 범위를 이용자가 고르게 했다고 밝혔습니다1. 민감한 행동 전에는 확인도 받는다고 합니다2. 그런데 맥용 앱에서 보안 구멍이 공개됐습니다. 사람 상담원이 전화를 대신 건 시험도 드러났습니다. 뮤즈는 미국 앱스토어 무료 앱 1위에 올랐습니다34. 이 글은 메타의 설명과 그 바깥에서 나온 일을 나란히 놓습니다. 끝에는 맡기기 전에 정할 것을 적었습니다.
- 안전장치에 관한 내용은 메타가 직접 한 설명입니다. 연결 앱과 접근 범위를 이용자가 고르고, 민감한 행동 전에 확인을 받는다는 것입니다.
- 맥용 보안 구멍은 같은 기기 안에서만 쓸 수 있는 공격(로컬 공격)이라고 와들이 적었습니다. 인터넷 너머에서 쓸 수 있는지는 메타와 와들의 평가가 다릅니다.
- 보안 구멍과 사람 상담원 시험은 둘 다 메타의 설명 바깥에서, 외부 연구자와 보도로 드러났습니다.
메타가 밝힌 안전장치는 선택과 확인입니다
메타 공식 소개글에 따르면 이용자가 뮤즈에 연결할 앱을 고릅니다. 접근 범위도 직접 고릅니다1. 이메일 발송이나 구매 같은 민감한 행동 전에는 뮤즈가 먼저 확인한다고도 적었습니다2. 두 설명 모두 메타가 직접 한 설명, 곧 회사의 주장입니다. 독립된 곳에서 검증한 결과는 아닙니다.
그래서 이 글은 설명이 맞는지보다 설명 바깥에서 무슨 일이 있었는지를 확인합니다. 맥용 앱의 보안 구멍과 사람 상담원 시험 두 가지입니다.
맥용 뮤즈에서 공개된 보안 구멍
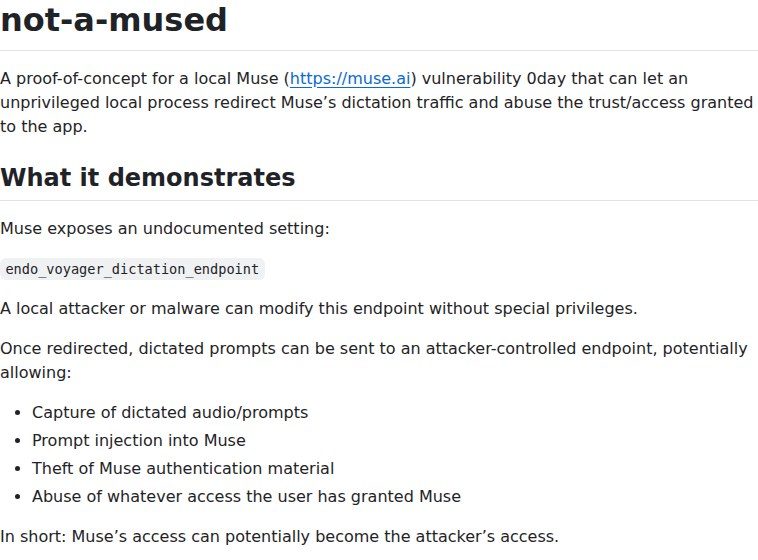
맥용 뮤즈에는 공식 설명서에 나오지 않는 설정이 하나 있다고 보안 연구자 패트릭 와들(Patrick Wardle)은 적었습니다. 받아쓰기 서버 주소를 정하는 설정입니다. 와들에 따르면 이용자의 컴퓨터에 이미 들어온 공격자나 악성코드가 특별한 권한 없이 이 설정을 바꿀 수 있습니다5. 와들이 영향으로 꼽은 것 하나는 뮤즈 인증 정보 탈취입니다6. 받아쓴 음성과 프롬프트를 가로채는 것도 꼽았습니다7. 두 가지 모두 와들이 영향으로 적은 것입니다.
다만 원격 공격은 아닙니다. 와들 본인이 이것을 같은 기기 안에서만 쓸 수 있는 로컬 공격이라고 적었습니다. 공격자가 이미 이용자의 컴퓨터에서 코드를 실행할 수 있어야 한다는 뜻입니다8. 메타는 이 문제를 고치는 핫픽스를 냈습니다9. 메타는 원격 공격이 아니라, 이미 들어온 공격자가 권한을 더 얻는 문제(로컬 권한 상승)라는 설명도 붙였습니다10.
와들은 메타의 설명에 반박합니다. ClickFix 수법을 쓰면 멀리 있는 공격자도 이 구멍을 쓸 수 있다는 주장입니다11. ClickFix 는 이용자를 속여 직접 명령을 실행하게 하는 수법입니다. 이 글이 인용한 자료 중에는 실제 악용 사례를 다룬 것이 없습니다. 위험이 얼마나 큰지는 메타와 발견자의 평가가 다릅니다.
AI 통화를 사람 상담원이 걸었던 시험
404 미디어 보도에 따르면 시험한 기능은 뮤즈가 요청을 훈련된 사람 상담원에게 넘기면 상담원이 전화를 걸어 처리하는 것입니다12. AI 가 대신 걸어 주는 전화라고 생각한 이용자라면 놀랄 만한 일입니다. 로이터 보도에 따르면 메타 부사장은 이 시험이 잘못이었다고 인정했습니다13.
이 사건에서 봐야 할 것은 위험이 얼마나 큰지가 아니라, 사람이 끼어든다는 사실을 미리 알렸느냐입니다. 사람이 끼는 기능은 시작 전에 알려야 합니다. 메타 부사장이 시험이 잘못이었다고 인정한 것도 이 점과 맞닿아 있습니다.
1위 앱이라고 안전하다는 뜻은 아닙니다
뮤즈는 미국 앱스토어 무료 앱 1위에 올라 챗GPT 를 앞질렀습니다3. 폭스비즈니스도 같은 결과를 전했습니다4. 차트는 수시로 바뀝니다. 이 숫자가 보여 주는 것은 많이 받았다는 사실이고, 내 권한을 맡겨도 된다는 근거는 아닙니다.
맡기기 전에 직접 정할 것은 세 가지입니다. 첫째, 연결하는 앱을 꼭 필요한 것만 남깁니다. 메타 설명대로 접근 범위를 고를 수 있으니 읽기만 필요하면 읽기만 열어 둡니다1. 둘째, 이메일 발송이나 구매 앞에 뜨는 확인을 훑지 말고 읽고 누릅니다2. 셋째, 맥용은 핫픽스가 나온 최신 버전인지 확인합니다9.
읽고 나서 해 볼 것
뮤즈를 쓰기 전에 연결할 앱을 꼭 필요한 것만 남기세요. 읽기만 필요한 곳은 읽기만 열어 두세요. 이메일 발송이나 구매 앞의 확인 창은 읽고 누르고, 맥용은 최신 버전인지 확인해 보세요.
출처
각주 13개
본문의 각주 번호는 아래 항목과 1:1 로 대응합니다. 정량 주장은 가능한 경우 둘 이상의 출처로 대조했고, 인용문은 원문에서 직접 확인한 것만 실었습니다.
- 메타는 뮤즈가 연결할 앱과 접근 범위를 이용자가 고르게 한다고 밝혔다 (회사의 주장)People choose which apps Muse connects to and exactly how much access it gets.https://about.fb.com/news/2026/09/introducing-muse/확인 2026-10-07↩
- 메타는 이메일 발송·구매 같은 민감한 행동 전에 뮤즈가 이용자에게 확인한다고 밝혔다 (회사의 주장)Muse checks with the person before sensitive actions like sending an email or making a purchase.https://about.fb.com/news/2026/09/introducing-muse/확인 2026-10-07↩
- 뮤즈가 2026-09-18경 미국 앱스토어 무료 앱 1위에 올라 챗GPT 를 앞질렀다 (9to5Mac 관찰 · Daring Fireball 인용)Meta's new Muse AI agent app has taken the top spot on the free iPhone charts for the U.S. App Store, displacing OpenAI's ChatGPT from the first place.https://daringfireball.net/linked/2026/09/22/meta-muse-app-store확인 2026-10-07↩
- 폭스비즈니스가 2026-09-22 뮤즈를 미국 앱스토어 무료 앱 1위로 전했다the top free app in Apple's U.S. App Storehttps://www.foxbusiness.com/technology/metas-muse-becomes-app-stores-hottest-download.amp확인 2026-10-07↩
- 와들은 뮤즈의 문서화되지 않은 설정을 로컬 공격자나 악성코드가 특별한 권한 없이 바꿀 수 있다고 적었다 (발견자 본인의 글)A local attacker or malware can modify this endpoint without special privileges.https://github.com/pwardle/not-a-mused확인 2026-10-07↩
- 와들은 이 설정을 바꾸면 뮤즈 인증 정보를 빼낼 수 있다고 적었다 (potentially · 가능성 서술)Theft of Muse authentication materialhttps://github.com/pwardle/not-a-mused확인 2026-10-07↩
- 와들은 이 설정을 바꾸면 받아쓴 음성과 프롬프트를 가로챌 수 있다고 적었다 (가능성 서술)Capture of dictated audio/promptshttps://github.com/pwardle/not-a-mused확인 2026-10-07↩
- 와들 본인이 이 공격을 로컬 공격이라고 명시했다This is a local attack. An attacker must already be able to execute code as the local user.https://github.com/pwardle/not-a-mused확인 2026-10-07↩
- 메타는 이 문제를 고치는 핫픽스를 앱에 냈다 (Gizmodo 가 메타 성명을 전함)issued a hotfix to the app to address the issuehttps://gizmodo.com/meta-just-patched-a-major-zero-day-vulnerability-in-its-muse-ai-assistant-2000815429확인 2026-10-07↩
- 메타 성명은 이 문제를 원격 공격이 아닌 로컬 권한 상승 공격이라고 설명했다 (당사자 반론)a local privilege escalation attack, not a remote exploithttps://gizmodo.com/meta-just-patched-a-major-zero-day-vulnerability-in-its-muse-ai-assistant-2000815429확인 2026-10-07↩
- 와들은 ClickFix 공격이면 원격 공격자도 이 구멍을 쓸 수 있다고 반박했다 (발견자의 주장)a simple ClickFix attack could deliver the hijack giving a remote attacker complete access then to every victim device.https://forkast.news/meta-patched-its-muse-macos-zero-day-just-before-connect-the-dispute-over-who-could-exploit-it-remains-open/확인 2026-10-07↩
- 404 미디어는 뮤즈가 요청을 훈련된 사람 상담원에게 넘겨 상담원이 전화를 거는 기능을 시험했다고 보도했다Muse is now able to hand requests to a trained human agent, who places the call and works it through.https://404media.co/meta-tests-muse-ai-agent-calls-that-are-actually-made-by-humans-in-a-call-center확인 2026-10-07↩
- 로이터 보도(KSL 전재본)에서 메타 부사장은 이 시험이 잘못(a miss)이었다고 인정했다it was a misshttps://www.ksl.com/article/51627159/exclusive-meta-testing-a-human-concierge-for-its-new-personal-ai-agent-mus확인 2026-10-07↩